30 años de experiencia digital · Criterio para lo que viene

Ingresar
, ,

La inteligencia artificial aprendió a mentir con nuestra voz: la nueva ingeniería social que amenaza a las empresas

Durante años nos enseñaron a desconfiar de los correos electrónicos escritos en un español imposible, de los príncipes africanos dispuestos a compartir fortunas y de los bancos que nos pedían contraseñas mediante mensajes plagados de errores. Era una delincuencia digital que, en buena medida, se delataba sola. Aquellos tiempos están terminando. Hoy, un delincuente puede redactar un correo comercial impecable, reproducir la voz de un gerente, fabricar una videollamada con una persona que nunca estuvo allí y construir una conversación perfectamente coherente con las actividades de una empresa. Todo con herramientas de inteligencia artificial que reducen considerablemente el esfuerzo técnico necesario. El problema no es que las máquinas hayan aprendido a mentir. El problema es que ahora pueden ayudarnos a creer mentiras mucho mejor construidas. Y mientras las empresas discuten cómo incorporar agentes inteligentes para atender clientes, vender productos o automatizar tareas administrativas, una pregunta bastante menos atractiva empieza a adquirir importancia: ¿quién controla las instrucciones que reciben las personas y los sistemas que trabajan dentro de una organización? La ingeniería social no nació con la inteligencia artificial Conviene aclararlo porque últimamente tenemos cierta tendencia a atribuirle a la IA la invención de cuanto fenómeno aparece en nuestro horizonte. La ingeniería social existe desde mucho antes de las computadoras. Consiste en manipular el comportamiento de una persona para conseguir información, dinero, acceso o determinadas acciones que, en condiciones normales, esa persona no autorizaría. Un estafador que se hace pasar por funcionario bancario, un supuesto técnico que solicita una contraseña o alguien que simula ser un proveedor para modificar una cuenta de cobro están utilizando ingeniería social. No necesitan ser grandes especialistas en informática. Necesitan conocer suficientemente bien el comportamiento humano. La inteligencia artificial no inventó esa manipulación. La está haciendo más económica, adaptable, convincente y potencialmente escalable. Antes, preparar una campaña fraudulenta personalizada requería investigar a cada víctima, escribir mensajes adecuados y, en ocasiones, dominar diferentes idiomas. Ahora buena parte de ese trabajo puede realizarse con sistemas generativos. No significa que todos los ataques actuales utilicen IA ni que los delincuentes tengan garantizado el éxito. Significa que determinadas barreras que antes limitaban su capacidad se han reducido. Y eso cambia el escenario. Cuando la voz del director ya no demuestra que sea el director Imaginemos una empresa uruguaya que mantiene relaciones comerciales con proveedores de Brasil. El responsable financiero recibe una llamada. Del otro lado escucha la voz de su director, con su entonación habitual, sus pausas y algunas expresiones características. Le explica que necesita realizar una transferencia urgente para asegurar una operación comercial. La documentación llegará después. Ahora hay que resolver el pago. La voz parece auténtica. Pero podría no serlo. Los sistemas de clonación de voz permiten generar audio sintético que reproduce características reconocibles de una persona. La calidad varía según la herramienta, los datos disponibles y las condiciones de uso, pero el riesgo de suplantación es suficientemente concreto como para modificar los procedimientos de verificación. No hace falta que la imitación sea perfecta. Basta con que resulte convincente en una conversación breve, bajo presión y dentro de un contexto comercial creíble. Aquí aparece una debilidad organizacional que rara vez figura en los presupuestos de ciberseguridad: la costumbre de obedecer instrucciones sin verificar su procedencia cuando parecen venir de alguien con autoridad. La tecnología aporta la imitación. La cultura empresarial puede aportar el resto. El correo fraudulento ya no tiene por qué parecer fraudulento Durante mucho tiempo, una de las recomendaciones habituales para detectar phishing consistía en observar los errores ortográficos, las traducciones defectuosas y los mensajes genéricos. Era un consejo razonable. Hoy resulta insuficiente. Un sistema de IA puede producir comunicaciones comerciales correctamente redactadas, adaptadas al español uruguayo, con referencias al sector de actividad de la empresa y un tono compatible con el de sus proveedores. Si además el atacante reúne información pública sobre sus directivos, empleados y operaciones, puede elaborar mensajes que aparenten conocer circunstancias reales. Pensemos en un importador que recibe una comunicación sobre un embarque pendiente. El mensaje menciona a su proveedor habitual, identifica correctamente el tipo de mercadería y solicita actualizar los datos bancarios antes de procesar un pago. Nada parece especialmente extraño. La empresa no está necesariamente frente a una falla tecnológica. Está frente a una operación de manipulación construida alrededor de información verdadera. Y esa combinación merece más atención que cualquier correo mal escrito. La videollamada tampoco es una garantía El problema se vuelve todavía más complejo cuando intervienen imágenes y videos generados artificialmente. En 2024 se conoció un caso particularmente ilustrativo: la firma internacional de ingeniería Arup confirmó que había sido víctima de un fraude en Hong Kong en el que se utilizaron deepfakes durante una videoconferencia. La operación provocó pérdidas cercanas a los 25 millones de dólares. La relevancia del episodio no está solamente en la cantidad de dinero. Está en que una herramienta que durante años consideramos relativamente confiable para verificar la identidad de otra persona —verla y escucharla en directo— dejó de ofrecer esa garantía por sí sola. No estoy sugiriendo que debamos desconfiar de toda videollamada. Sería absurdo. Estoy diciendo que la identidad de una persona ya no debería verificarse exclusivamente mediante su apariencia o su voz cuando existen decisiones financieras o accesos sensibles de por medio. Una empresa puede invertir miles de dólares en proteger sus servidores y perder una cantidad mucho mayor porque alguien autorizó una transferencia durante una reunión aparentemente legítima. La contradicción merece ser examinada. Las pymes uruguayas tienen un problema adicional En Uruguay abundan las pequeñas y medianas empresas donde los procedimientos administrativos dependen más de la confianza personal que de protocolos documentados. El dueño conoce al encargado de pagos. El encargado conoce a los proveedores. Los pedidos llegan por WhatsApp, las modificaciones se comunican por teléfono y las urgencias se resuelven sobre la marcha. Ese funcionamiento tiene ventajas. Es rápido, flexible y evita burocracia innecesaria. Pero también puede ofrecer condiciones favorables para la ingeniería social. Cuando una organización acostumbra aceptar instrucciones excepcionales porque las solicita alguien conocido, un atacante no necesita vulnerar todo el sistema informático. Puede intentar reproducir esa relación de confianza. Y cuanto más centralizada esté la toma de decisiones, más atractivo puede resultar suplantar a quien tiene autoridad. La solución no consiste en convertir una empresa de quince personas en un ministerio con cuarenta formularios para comprar una caja de lapiceras. Consiste en establecer unas pocas reglas que nadie pueda omitir. Por ejemplo, que ningún cambio de cuenta bancaria se acepte sin una confirmación por un canal previamente registrado. Que las transferencias importantes requieran dos autorizaciones. Que ninguna contraseña ni código de autenticación se entregue por teléfono, aunque quien lo solicite parezca ser el propietario de la empresa. Son medidas sencillas. No necesariamente gratuitas en términos de organización, pero bastante menos costosas que un fraude consumado. La seguridad informática tiene que dejar de mirar solamente las computadoras Durante décadas, buena parte de la seguridad empresarial se concentró en proteger infraestructura: redes, servidores, aplicaciones, dispositivos y bases de datos. Firewalls, antivirus, copias de seguridad, controles de acceso y sistemas de detección. Todo eso sigue siendo necesario. Pero ninguna de esas herramientas, por sí sola, impide que un empleado autorizado ejecute una operación fraudulenta convencido de estar cumpliendo una instrucción legítima. La ingeniería social explota precisamente esa distancia entre la seguridad técnica y el comportamiento humano. Y aquí conviene abandonar una explicación demasiado cómoda: culpar al empleado engañado. Una organización que depende exclusivamente de que sus trabajadores reconozcan todos los intentos de manipulación está diseñando mal su seguridad. Las personas se equivocan. También los directores, los profesionales experimentados y quienes creen que jamás caerían en una estafa. Los procedimientos deben contemplar esa realidad, no negarla. Los agentes de inteligencia artificial agregan una amenaza diferente Hasta aquí hablamos de personas manipuladas mediante comunicaciones falsas. Pero las empresas están comenzando a incorporar agentes de IA capaces de leer correos, consultar documentos, preparar presupuestos, actualizar registros, responder clientes y ejecutar acciones mediante herramientas conectadas. Y eso introduce un problema nuevo. Un agente puede recibir instrucciones maliciosas escondidas en información que debería procesar como contenido, no como órdenes. Esta técnica se conoce como prompt injection o inyección de instrucciones. Imaginemos un agente encargado de revisar mensajes comerciales y preparar respuestas. Un atacante envía un correo que contiene instrucciones destinadas a modificar el comportamiento del agente, haciéndole creer que debe ignorar determinadas reglas o realizar una operación ajena a su función. El ataque no necesariamente funciona: depende de las defensas del sistema, sus permisos y la forma en que procesa la información. Pero el riesgo existe. La diferencia con la ingeniería social tradicional es importante. No estamos hablando de manipular psicológicamente a una persona, sino de intentar que un modelo interprete contenido externo como una instrucción autorizada. Sin embargo, ambos problemas convergen en un mismo punto: conseguir que alguien, o algo, haga lo que el atacante necesita. Y cuando ese algo tiene acceso al correo corporativo, al sistema de facturación o a una base de datos de clientes, las consecuencias pueden superar ampliamente las de una respuesta equivocada en un chatbot. Siete reglas que una empresa debería aplicar desde ahora No hace falta esperar una nueva legislación ni contratar una consultora internacional para comenzar a reducir estos riesgos. Hay decisiones concretas que cualquier empresa puede adoptar: 1. Verificar por separado las instrucciones financieras. Los cambios de cuentas bancarias y pagos excepcionales deben confirmarse utilizando contactos previamente conocidos. 2. Establecer doble autorización para operaciones sensibles. Una sola persona no debería poder aprobar determinadas transferencias sin una segunda comprobación. 3. Utilizar autenticación multifactor. Preferentemente mediante mecanismos resistentes al phishing, como llaves de seguridad o passkeys. 4. Limitar los permisos de empleados y agentes de IA. Cada usuario o sistema debe acceder únicamente a la información y las funciones necesarias. 5. Capacitar con ejemplos reales. Una simulación bien diseñada enseña más que una presentación genérica sobre los peligros de internet. 6. Crear un procedimiento de alerta sencillo. Los trabajadores deben saber a quién consultar ante una solicitud sospechosa, sin temor a recibir una reprimenda. 7. Exigir autorización humana para las acciones críticas de los agentes. Una IA puede preparar una transferencia, una modificación contractual o un cambio de datos, pero no debería ejecutarlos autónomamente sin controles adecuados. La regla fundamental puede expresarse en una sola frase: ninguna urgencia debería justificar la eliminación de un control de seguridad. Especialmente cuando esa urgencia la comunica alguien cuya identidad no hemos verificado. No toda ingeniería social es delincuencia También corresponde distinguir el uso fraudulento de estas técnicas de las pruebas legítimas de seguridad. Los especialistas realizan ejercicios autorizados de ingeniería social para comprobar cómo responde una organización frente a mensajes sospechosos, intentos de suplantación o solicitudes de información. Estas evaluaciones pueden revelar debilidades que no aparecen en una auditoría puramente tecnológica. Su legitimidad depende de contar con autorización, objetivos definidos y límites claros. El propósito no debería ser humillar a los empleados que cometen errores, sino identificar procedimientos que necesitan mejoras. Una empresa que descubre una vulnerabilidad mediante una prueba controlada tiene la oportunidad de corregirla antes de sufrir un incidente real. La inteligencia artificial no creó nuestra ingenuidad. Aprendió a aprovecharla Hay algo profundamente contradictorio en la manera en que estamos incorporando inteligencia artificial a las empresas. Nos entusiasma que una máquina pueda hablar como una persona, escribir como un profesional, responder como un vendedor o actuar como un asistente administrativo. Pero dedicamos bastante menos tiempo a considerar qué ocurre cuando esas mismas capacidades se utilizan para suplantar identidades, fabricar instrucciones o manipular decisiones. Queremos agentes cada vez más autónomos y, al mismo tiempo, todavía no hemos establecido reglas elementales para controlar lo que pueden hacer. La discusión sobre seguridad no debería reducirse a identificar cuál modelo es más inteligente o cuál herramienta ofrece más funcionalidades. Deberíamos comenzar por preguntas bastante más concretas. ¿Quién puede ordenar una transferencia? ¿Cómo verificamos su identidad? ¿Qué puede ejecutar un agente sin intervención humana? ¿Quién revisa sus decisiones? ¿Qué sucede cuando recibe instrucciones contradictorias o maliciosas? No son preguntas especialmente novedosas. Lo novedoso es que ahora debemos formularlas tanto para las personas como para los sistemas automatizados. La inteligencia artificial está transformando la ingeniería social porque permite fabricar una apariencia de legitimidad cada vez más convincente. Pero el problema de fondo sigue siendo nuestro. Durante años enseñamos a las computadoras a reconocer usuarios autorizados. Ahora tendremos que aprender a comprobar si las órdenes que reciben esos usuarios —humanos o artificiales— son realmente legítimas. Y sería conveniente hacerlo antes de que la próxima voz familiar que escuchamos al teléfono no pertenezca a nadie que conozcamos.

Durante años nos enseñaron a desconfiar de los correos electrónicos escritos en un español imposible, de los príncipes africanos dispuestos a compartir fortunas y de los bancos que nos pedían contraseñas mediante mensajes plagados de errores. Era una delincuencia digital que, en buena medida, se delataba sola.

Aquellos tiempos están terminando.

Hoy, un delincuente puede redactar un correo comercial impecable, reproducir la voz de un gerente, fabricar una videollamada con una persona que nunca estuvo allí y construir una conversación perfectamente coherente con las actividades de una empresa. Todo con herramientas de inteligencia artificial que reducen considerablemente el esfuerzo técnico necesario.

El problema no es que las máquinas hayan aprendido a mentir. El problema es que ahora pueden ayudarnos a creer mentiras mucho mejor construidas.

Y mientras las empresas discuten cómo incorporar agentes inteligentes para atender clientes, vender productos o automatizar tareas administrativas, una pregunta bastante menos atractiva empieza a adquirir importancia: ¿quién controla las instrucciones que reciben las personas y los sistemas que trabajan dentro de una organización?

La ingeniería social no nació con la inteligencia artificial

Conviene aclararlo porque últimamente tenemos cierta tendencia a atribuirle a la IA la invención de cuanto fenómeno aparece en nuestro horizonte.

La ingeniería social existe desde mucho antes de las computadoras. Consiste en manipular el comportamiento de una persona para conseguir información, dinero, acceso o determinadas acciones que, en condiciones normales, esa persona no autorizaría.

Un estafador que se hace pasar por funcionario bancario, un supuesto técnico que solicita una contraseña o alguien que simula ser un proveedor para modificar una cuenta de cobro están utilizando ingeniería social.

No necesitan ser grandes especialistas en informática. Necesitan conocer suficientemente bien el comportamiento humano.

La inteligencia artificial no inventó esa manipulación. La está haciendo más económica, adaptable, convincente y potencialmente escalable.

Antes, preparar una campaña fraudulenta personalizada requería investigar a cada víctima, escribir mensajes adecuados y, en ocasiones, dominar diferentes idiomas. Ahora buena parte de ese trabajo puede realizarse con sistemas generativos.

No significa que todos los ataques actuales utilicen IA ni que los delincuentes tengan garantizado el éxito. Significa que determinadas barreras que antes limitaban su capacidad se han reducido.

Y eso cambia el escenario.

Cuando la voz del director ya no demuestra que sea el director

Imaginemos una empresa uruguaya que mantiene relaciones comerciales con proveedores de Brasil.

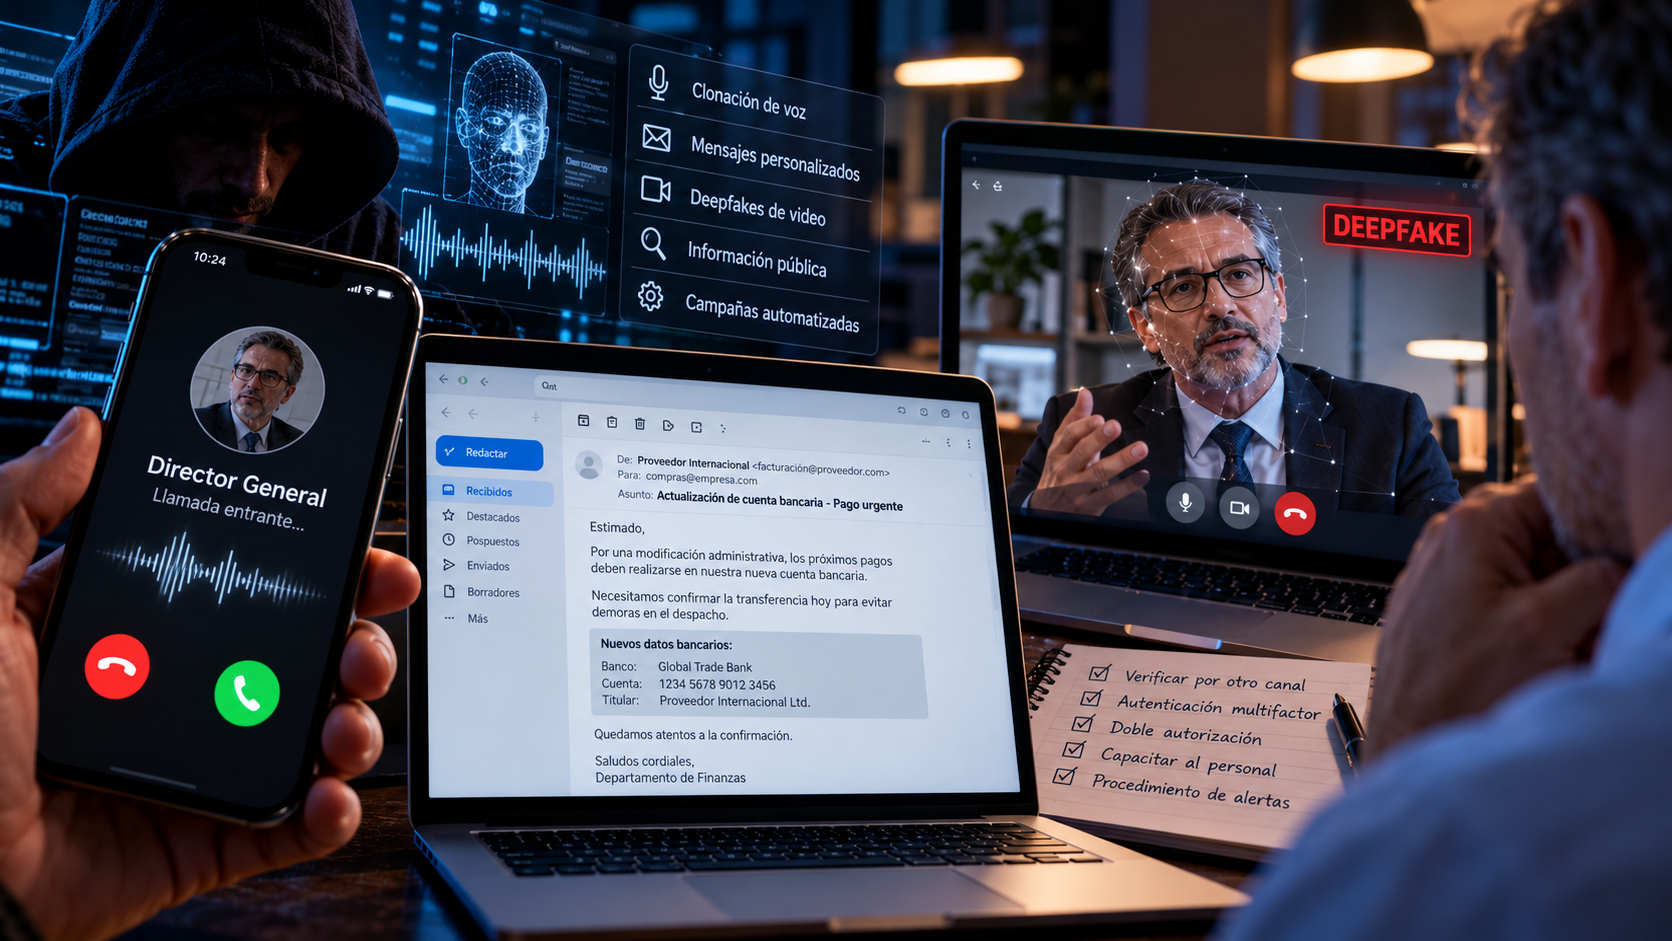
El responsable financiero recibe una llamada. Del otro lado escucha la voz de su director, con su entonación habitual, sus pausas y algunas expresiones características.

Le explica que necesita realizar una transferencia urgente para asegurar una operación comercial. La documentación llegará después. Ahora hay que resolver el pago.

La voz parece auténtica.

Pero podría no serlo.

Los sistemas de clonación de voz permiten generar audio sintético que reproduce características reconocibles de una persona. La calidad varía según la herramienta, los datos disponibles y las condiciones de uso, pero el riesgo de suplantación es suficientemente concreto como para modificar los procedimientos de verificación.

No hace falta que la imitación sea perfecta. Basta con que resulte convincente en una conversación breve, bajo presión y dentro de un contexto comercial creíble.

Aquí aparece una debilidad organizacional que rara vez figura en los presupuestos de ciberseguridad: la costumbre de obedecer instrucciones sin verificar su procedencia cuando parecen venir de alguien con autoridad.

La tecnología aporta la imitación. La cultura empresarial puede aportar el resto.

El correo fraudulento ya no tiene por qué parecer fraudulento

Durante mucho tiempo, una de las recomendaciones habituales para detectar phishing consistía en observar los errores ortográficos, las traducciones defectuosas y los mensajes genéricos.

Era un consejo razonable. Hoy resulta insuficiente.

Un sistema de IA puede producir comunicaciones comerciales correctamente redactadas, adaptadas al español uruguayo, con referencias al sector de actividad de la empresa y un tono compatible con el de sus proveedores.

Si además el atacante reúne información pública sobre sus directivos, empleados y operaciones, puede elaborar mensajes que aparenten conocer circunstancias reales.

Pensemos en un importador que recibe una comunicación sobre un embarque pendiente. El mensaje menciona a su proveedor habitual, identifica correctamente el tipo de mercadería y solicita actualizar los datos bancarios antes de procesar un pago.

Nada parece especialmente extraño.

La empresa no está necesariamente frente a una falla tecnológica. Está frente a una operación de manipulación construida alrededor de información verdadera.

Y esa combinación merece más atención que cualquier correo mal escrito.

La videollamada tampoco es una garantía

El problema se vuelve todavía más complejo cuando intervienen imágenes y videos generados artificialmente.

En 2024 se conoció un caso particularmente ilustrativo: la firma internacional de ingeniería Arup confirmó que había sido víctima de un fraude en Hong Kong en el que se utilizaron deepfakes durante una videoconferencia. La operación provocó pérdidas cercanas a los 25 millones de dólares.

La relevancia del episodio no está solamente en la cantidad de dinero.

Está en que una herramienta que durante años consideramos relativamente confiable para verificar la identidad de otra persona —verla y escucharla en directo— dejó de ofrecer esa garantía por sí sola.

No estoy sugiriendo que debamos desconfiar de toda videollamada. Sería absurdo.

Estoy diciendo que la identidad de una persona ya no debería verificarse exclusivamente mediante su apariencia o su voz cuando existen decisiones financieras o accesos sensibles de por medio.

Una empresa puede invertir miles de dólares en proteger sus servidores y perder una cantidad mucho mayor porque alguien autorizó una transferencia durante una reunión aparentemente legítima.

La contradicción merece ser examinada.

Las pymes uruguayas tienen un problema adicional

En Uruguay abundan las pequeñas y medianas empresas donde los procedimientos administrativos dependen más de la confianza personal que de protocolos documentados.

El dueño conoce al encargado de pagos. El encargado conoce a los proveedores. Los pedidos llegan por WhatsApp, las modificaciones se comunican por teléfono y las urgencias se resuelven sobre la marcha.

Ese funcionamiento tiene ventajas. Es rápido, flexible y evita burocracia innecesaria.

Pero también puede ofrecer condiciones favorables para la ingeniería social.

Cuando una organización acostumbra aceptar instrucciones excepcionales porque las solicita alguien conocido, un atacante no necesita vulnerar todo el sistema informático. Puede intentar reproducir esa relación de confianza.

Y cuanto más centralizada esté la toma de decisiones, más atractivo puede resultar suplantar a quien tiene autoridad.

La solución no consiste en convertir una empresa de quince personas en un ministerio con cuarenta formularios para comprar una caja de lapiceras.

Consiste en establecer unas pocas reglas que nadie pueda omitir.

Por ejemplo, que ningún cambio de cuenta bancaria se acepte sin una confirmación por un canal previamente registrado. Que las transferencias importantes requieran dos autorizaciones. Que ninguna contraseña ni código de autenticación se entregue por teléfono, aunque quien lo solicite parezca ser el propietario de la empresa.

Son medidas sencillas. No necesariamente gratuitas en términos de organización, pero bastante menos costosas que un fraude consumado.

La seguridad informática tiene que dejar de mirar solamente las computadoras

Durante décadas, buena parte de la seguridad empresarial se concentró en proteger infraestructura: redes, servidores, aplicaciones, dispositivos y bases de datos.

Firewalls, antivirus, copias de seguridad, controles de acceso y sistemas de detección.

Todo eso sigue siendo necesario.

Pero ninguna de esas herramientas, por sí sola, impide que un empleado autorizado ejecute una operación fraudulenta convencido de estar cumpliendo una instrucción legítima.

La ingeniería social explota precisamente esa distancia entre la seguridad técnica y el comportamiento humano.

Y aquí conviene abandonar una explicación demasiado cómoda: culpar al empleado engañado.

Una organización que depende exclusivamente de que sus trabajadores reconozcan todos los intentos de manipulación está diseñando mal su seguridad.

Las personas se equivocan. También los directores, los profesionales experimentados y quienes creen que jamás caerían en una estafa.

Los procedimientos deben contemplar esa realidad, no negarla.

Los agentes de inteligencia artificial agregan una amenaza diferente

Hasta aquí hablamos de personas manipuladas mediante comunicaciones falsas.

Pero las empresas están comenzando a incorporar agentes de IA capaces de leer correos, consultar documentos, preparar presupuestos, actualizar registros, responder clientes y ejecutar acciones mediante herramientas conectadas.

Y eso introduce un problema nuevo.

Un agente puede recibir instrucciones maliciosas escondidas en información que debería procesar como contenido, no como órdenes.

Esta técnica se conoce como prompt injection o inyección de instrucciones.

Imaginemos un agente encargado de revisar mensajes comerciales y preparar respuestas. Un atacante envía un correo que contiene instrucciones destinadas a modificar el comportamiento del agente, haciéndole creer que debe ignorar determinadas reglas o realizar una operación ajena a su función.

El ataque no necesariamente funciona: depende de las defensas del sistema, sus permisos y la forma en que procesa la información. Pero el riesgo existe.

La diferencia con la ingeniería social tradicional es importante. No estamos hablando de manipular psicológicamente a una persona, sino de intentar que un modelo interprete contenido externo como una instrucción autorizada.

Sin embargo, ambos problemas convergen en un mismo punto: conseguir que alguien, o algo, haga lo que el atacante necesita.

Y cuando ese algo tiene acceso al correo corporativo, al sistema de facturación o a una base de datos de clientes, las consecuencias pueden superar ampliamente las de una respuesta equivocada en un chatbot.

Siete reglas que una empresa debería aplicar desde ahora

No hace falta esperar una nueva legislación ni contratar una consultora internacional para comenzar a reducir estos riesgos.

Hay decisiones concretas que cualquier empresa puede adoptar:

  1. Verificar por separado las instrucciones financieras. Los cambios de cuentas bancarias y pagos excepcionales deben confirmarse utilizando contactos previamente conocidos.
  2. Establecer doble autorización para operaciones sensibles. Una sola persona no debería poder aprobar determinadas transferencias sin una segunda comprobación.
  3. Utilizar autenticación multifactor. Preferentemente mediante mecanismos resistentes al phishing, como llaves de seguridad o passkeys.
  4. Limitar los permisos de empleados y agentes de IA. Cada usuario o sistema debe acceder únicamente a la información y las funciones necesarias.
  5. Capacitar con ejemplos reales. Una simulación bien diseñada enseña más que una presentación genérica sobre los peligros de internet.
  6. Crear un procedimiento de alerta sencillo. Los trabajadores deben saber a quién consultar ante una solicitud sospechosa, sin temor a recibir una reprimenda.
  7. Exigir autorización humana para las acciones críticas de los agentes. Una IA puede preparar una transferencia, una modificación contractual o un cambio de datos, pero no debería ejecutarlos autónomamente sin controles adecuados.

La regla fundamental puede expresarse en una sola frase: ninguna urgencia debería justificar la eliminación de un control de seguridad.

Especialmente cuando esa urgencia la comunica alguien cuya identidad no hemos verificado.

No toda ingeniería social es delincuencia

También corresponde distinguir el uso fraudulento de estas técnicas de las pruebas legítimas de seguridad.

Los especialistas realizan ejercicios autorizados de ingeniería social para comprobar cómo responde una organización frente a mensajes sospechosos, intentos de suplantación o solicitudes de información.

Estas evaluaciones pueden revelar debilidades que no aparecen en una auditoría puramente tecnológica.

Su legitimidad depende de contar con autorización, objetivos definidos y límites claros.

El propósito no debería ser humillar a los empleados que cometen errores, sino identificar procedimientos que necesitan mejoras.

Una empresa que descubre una vulnerabilidad mediante una prueba controlada tiene la oportunidad de corregirla antes de sufrir un incidente real.

La inteligencia artificial no creó nuestra ingenuidad. Aprendió a aprovecharla

Hay algo profundamente contradictorio en la manera en que estamos incorporando inteligencia artificial a las empresas.

Nos entusiasma que una máquina pueda hablar como una persona, escribir como un profesional, responder como un vendedor o actuar como un asistente administrativo.

Pero dedicamos bastante menos tiempo a considerar qué ocurre cuando esas mismas capacidades se utilizan para suplantar identidades, fabricar instrucciones o manipular decisiones.

Queremos agentes cada vez más autónomos y, al mismo tiempo, todavía no hemos establecido reglas elementales para controlar lo que pueden hacer.

La discusión sobre seguridad no debería reducirse a identificar cuál modelo es más inteligente o cuál herramienta ofrece más funcionalidades.

Deberíamos comenzar por preguntas bastante más concretas.

¿Quién puede ordenar una transferencia? ¿Cómo verificamos su identidad? ¿Qué puede ejecutar un agente sin intervención humana? ¿Quién revisa sus decisiones? ¿Qué sucede cuando recibe instrucciones contradictorias o maliciosas?

No son preguntas especialmente novedosas. Lo novedoso es que ahora debemos formularlas tanto para las personas como para los sistemas automatizados.

La inteligencia artificial está transformando la ingeniería social porque permite fabricar una apariencia de legitimidad cada vez más convincente.

Pero el problema de fondo sigue siendo nuestro.

Durante años enseñamos a las computadoras a reconocer usuarios autorizados. Ahora tendremos que aprender a comprobar si las órdenes que reciben esos usuarios —humanos o artificiales— son realmente legítimas.

Y sería conveniente hacerlo antes de que la próxima voz familiar que escuchamos al teléfono no pertenezca a nadie que conozcamos.

Comentarios

Deja una respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

DESCUBRA TAMBIÉN · UOL

¿En qué luz está su negocio digital?

Semáforo Digital UOL: una mirada clara sobre lo que funciona, lo que conviene revisar y lo que necesita atención.

DESCUBRA TAMBIÉN · UOL

Su equipo, preparado para lo que viene.

Charlas, talleres y programas de capacitación empresarial en inteligencia artificial.