Semáforo UOL: Atención
Agesic reconoce el atraso del Estado en ciberseguridad; las pymes que le venden o usan sus sistemas pueden ordenar sus accesos desde ya.
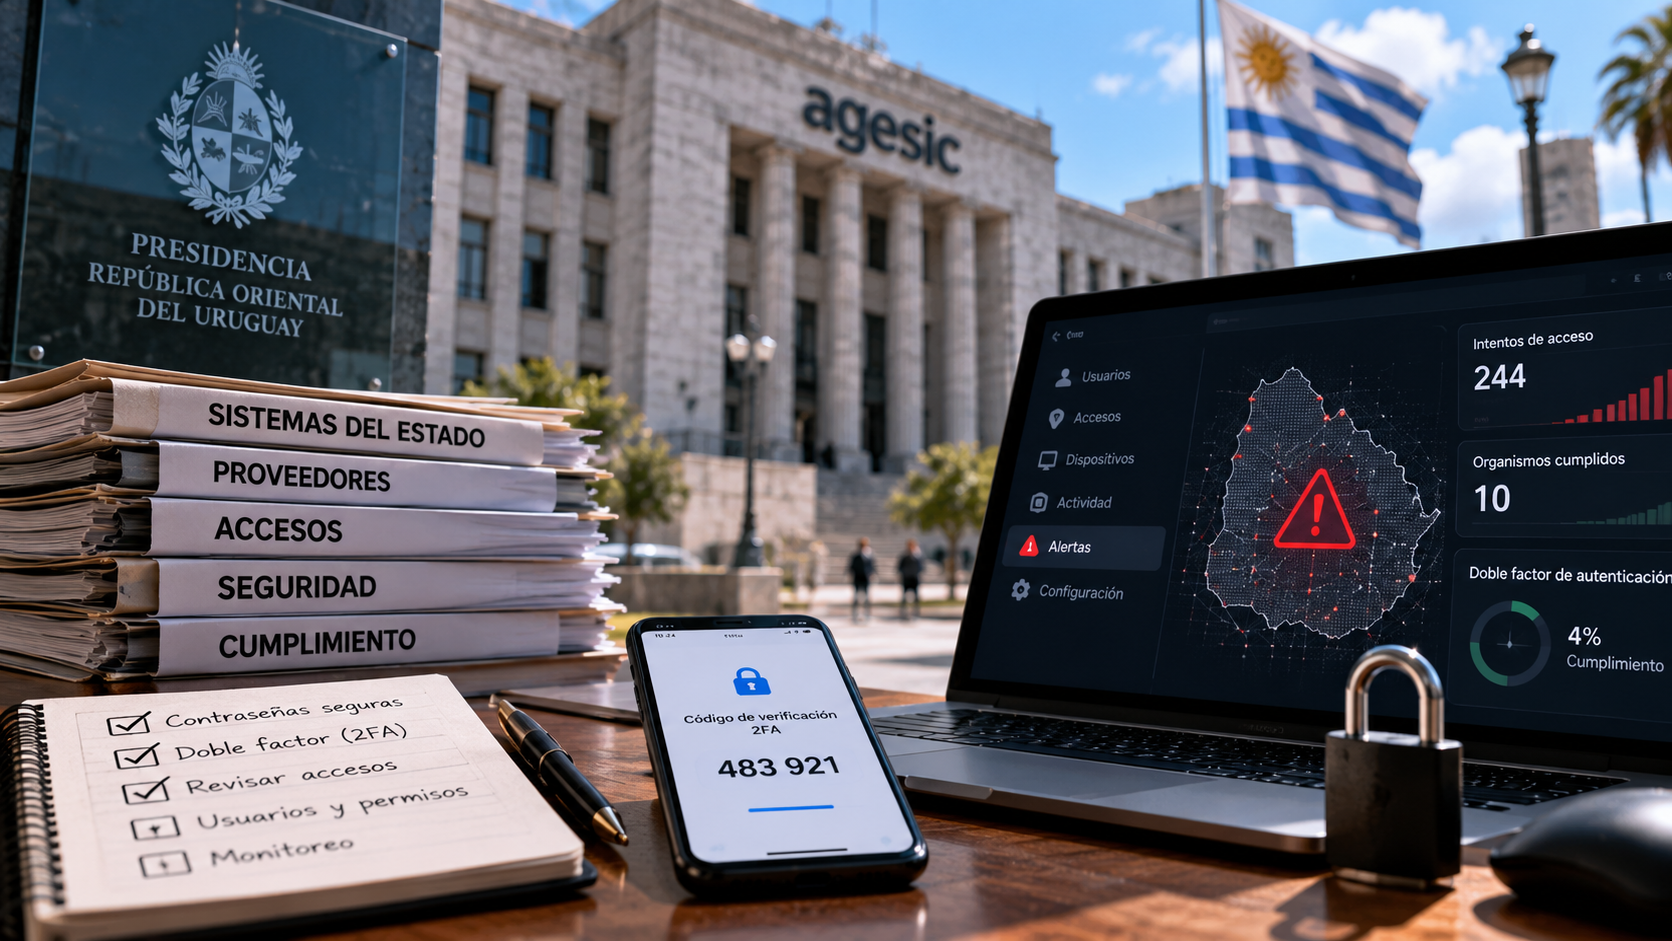
La directora ejecutiva de Agesic, Cristina Zubillaga, dijo en el programa RadarIA de El Observador, en una entrevista publicada el 14 de octubre, que la ciberseguridad es el principal problema tecnológico del Estado uruguayo y que, en esa materia, el sector público está «dos pasos atrás». Según datos de Agesic con corte al 22 de junio de 2026, publicados por Búsqueda, solo 10 de 244 organismos comunicaron haber cumplido todas las obligaciones del decreto que exige doble factor de autenticación.
Qué exige el decreto y cómo viene el cumplimiento
Se trata del Decreto 275/025, firmado el 2 de diciembre de 2025 y publicado en el Diario Oficial el 10 de diciembre. Obliga a las entidades públicas a activar autenticación multifactor, u otro mecanismo superior, para el acceso a todos sus sistemas por parte de funcionarios, personal contratado y proveedores. Además:
- Plazo general de 120 días; para sistemas expuestos en internet, 30 días, con la alternativa de una VPN con doble factor. Si el acceso remoto no cumple, se suspende.
- Inventario anual de sistemas expuestos en internet y eliminación de los que no se usan.
- Informe mensual a Agesic, que puede auditar y conceder prórrogas excepcionales de hasta 120 días.
Los números de junio muestran la distancia entre la norma y la práctica. Según Búsqueda, 45 organismos informaban alguna implementación de doble factor, 34 tenían el inventario completo y 74 unidades ejecutoras habían pedido prórroga, con motivos como falta de personal, de estructura y de presupuesto. Agesic aclaró que aún no había realizado auditorías.
Por qué importa en Uruguay, también fuera del Estado
Zubillaga señaló que el mayor obstáculo es presupuestal y no la falta de profesionales, y que la adopción del doble factor «sigue aumentando muy poco». Indicó que Agesic envió la semana anterior un nuevo aviso a directores y presidentes de organismos, aunque no dio un porcentaje actualizado de cumplimiento.
Dos puntos tocan al sector privado. La directora dijo que las empresas tienen el mismo problema de recursos y pidió más educación en autocuidado digital. Y el decreto nombra a los proveedores: una pyme que da soporte o desarrolla software para un organismo debe contar con que se le pida un segundo factor, y con que un acceso remoto sin esa protección pueda cortarse.
Además, la DGI informó en octubre de 2025 que para entrar a sus Servicios en Línea con Usuario gub.uy de nivel intermedio se pide un código de verificación además de la contraseña, y que en 2026 su uso pasa a ser obligatorio para todas las cuentas de ese nivel.
Qué puede hacer su empresa
Conviene ordenar esto antes de que lo pida un cliente público:
- Active el segundo factor en el correo corporativo, la banca en línea, la nube y el Usuario gub.uy de quienes operan ante DGI u otros organismos. La DGI recomienda usar una aplicación de autenticación antes que el correo electrónico.
- Liste qué sistemas se usan desde internet y quién accede a cada uno; dé de baja usuarios de exempleados y cuentas compartidas.
- Si su personal entra por acceso remoto a sistemas de clientes, confirme que use doble factor.
- Prevea qué ocurre si alguien pierde o cambia el celular: códigos de respaldo guardados y una persona responsable de restablecer el acceso.
Un ejemplo hipotético: una empresa que da mantenimiento a una oficina pública entra por escritorio remoto solo con contraseña. Si el organismo aplica el decreto, ese acceso puede quedar suspendido hasta que use doble factor.
Atención a la fecha: el plazo del decreto corre desde el 10 de diciembre de 2025 y las prórrogas no superan 120 días más, así que cualquier organismo ya puede exigir el doble factor a sus proveedores.
Fuentes:
- El Observador: Directora de Agesic dijo que en ciberseguridad el Estado uruguayo está «dos pasos atrás»
- Búsqueda: Solo 10 de 244 organismos públicos cumplen con el decreto de ciberseguridad
- IMPO: Decreto N° 275/025
- Diario Oficial N° 31.814, 10 de diciembre de 2025
- El Observador: Orsi ordena implementar autenticación multifactor en 120 días
- DGI: Doble factor de autenticación para ingresar a Servicios en Línea
Por Diego Pereira
Deja una respuesta